Uma mesma senha é compartilhada. Sua revogação pode afetar todos os usuários.
01 / SITUAÇÃO DE APRENDIZAGEM
Conectividade não é prova de segurança
Na Aula 05, a equipe configurou o AP, dois clientes Wi-Fi e DHCP do Centro Horizonte. O cliente agora precisa diferenciar três perfis: colaboradores, visitantes e dispositivos legados. A proposta deve combinar autenticação, segmentação e manutenção sem atribuir ao simulador recursos não testados.
Pergunta norteadora
Se o notebook se conecta ao SSID e consegue executar ping, o que ainda precisamos verificar para considerar a rede protegida?
Roteiro de quatro horas
20 minSituação e riscos
40 minWPA2/3 e autenticação
90 minLaboratório controlado
70 minProjeto de segurança
20 minQuiz e evidências
02 / CONCEITOS ESSENCIAIS
O que cada modalidade realmente oferece?
| Modo | Autenticação / proteção | Decisão |
|---|---|---|
| WEP | Criptografia antiga, vulnerável | Não usar |
| WPA / TKIP | Legado, sem requisitos modernos | Não usar |
| WPA2-Personal | Chave PSK, AES/CCMP | Compatibilidade |
| WPA3-Personal | SAE e proteção moderna | Preferir quando possível |
| WPA2/3-Enterprise | 802.1X/EAP, RADIUS, identidade individual | Ambientes corporativos |
| Enhanced Open | OWE cifra o enlace sem autenticar a identidade | Avaliar uso |
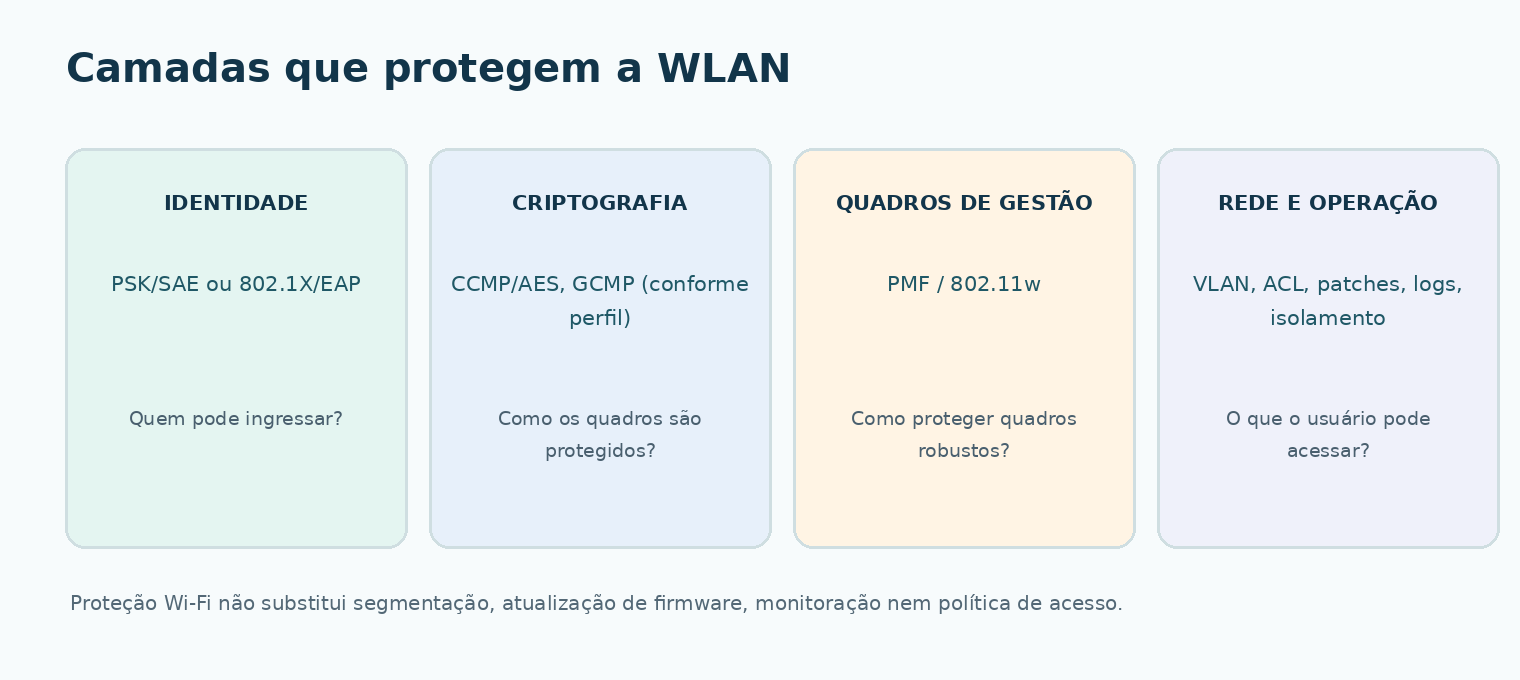
A segurança envolve mais do que o método de criptografia do rádio.
Controles que não substituem autenticação
Ocultar SSID, filtrar endereços MAC e ativar WPS não oferecem proteção corporativa equivalente a WPA3 ou 802.1X. WPS deve ficar desabilitado onde não houver necessidade justificada.
03 / ARQUITETURA DE IDENTIDADE
PSK, SAE e 802.1X: qual diferença faz?
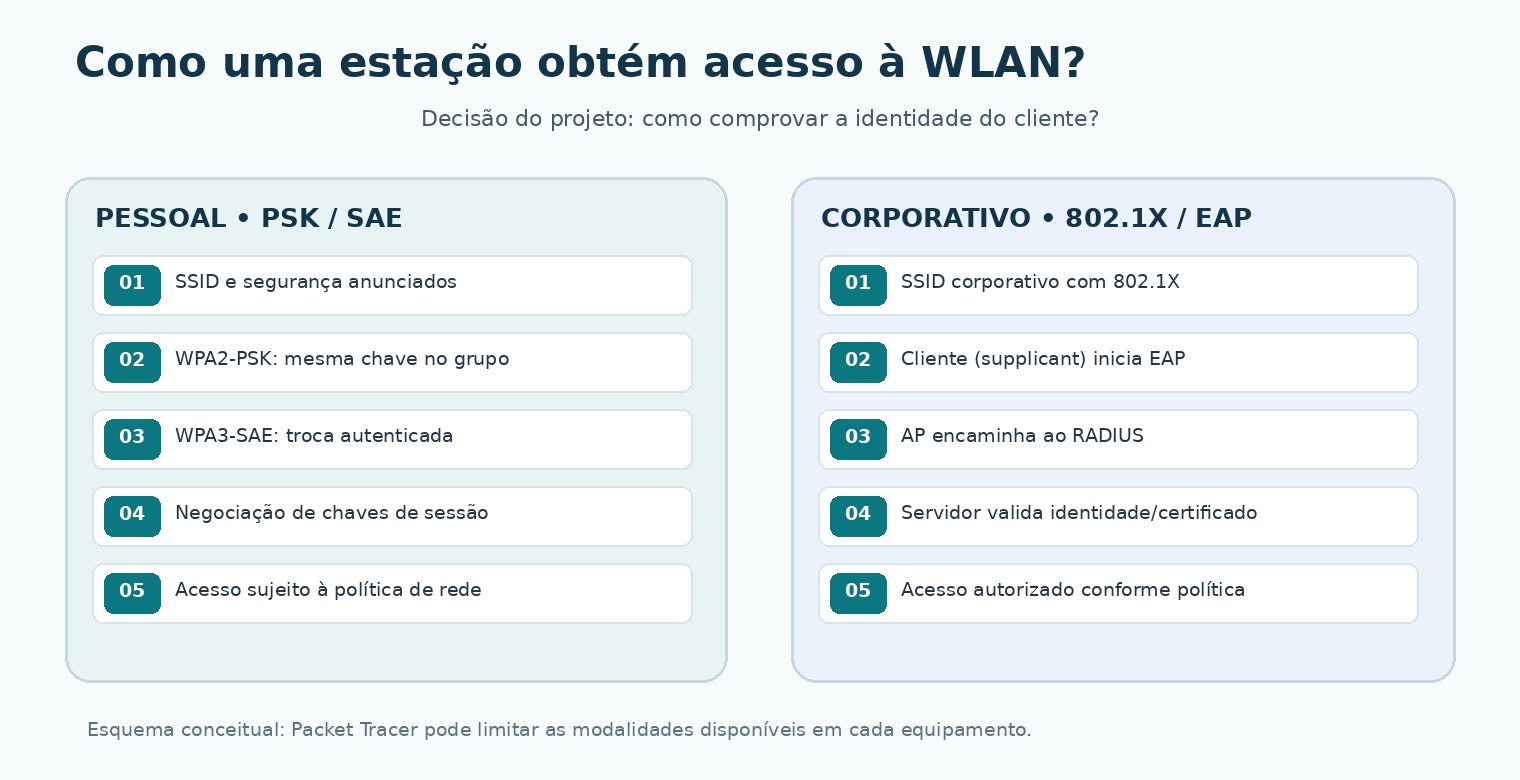
SAE melhora o processo de autenticação com senha, mas não identifica individualmente cada colaborador.
O cliente, o AP/controlador e o servidor RADIUS participam do processo EAP. Certificados e validação do servidor exigem atenção.
PMF protege certos quadros de gerenciamento. Modo misto WPA2/WPA3 facilita migração, mantendo riscos do legado.
Observação sobre Wi-Fi em 6 GHz
Perfis atuais para a faixa de 6 GHz exigem segurança moderna (WPA3 ou OWE, conforme o tipo de rede) e PMF. WPA2 legado não é permitido nessa operação. Disponibilidade de canal e potência no Brasil dependem das regras regulatórias aplicáveis; este encontro não realiza planejamento regulatório de frequência.
04 / OFICINA ORIENTADA · 90 MIN
Testes de autenticação no Packet Tracer
Retome a topologia da Aula 05: R1 (192.168.50.1) → switch → WRT300N (192.168.50.2) pela porta LAN; DHCP somente no R1; dois notebooks Wi-Fi e PC cabeado. Este exercício usa credenciais fictícias e equipamentos simulados.
| Configuração de referência | Valor didático |
|---|---|
| SSID | Horizonte-Lab |
| Proteção no Packet Tracer | WPA2-Personal/AES, se disponível |
| Senha exclusivamente didática | TSC03-Horizonte-2026! |
| DHCP | R1 · 192.168.50.1 |
| AP simplificado | 192.168.50.2 · DHCP desligado |
- 0–10 min: faça uma cópia do
.pktda Aula 05 e salve com nome da equipe. - 10–30 min: no WRT300N, abra GUI → Wireless → Wireless Security; configure WPA2-Personal/AES e uma chave didática. Registre os parâmetros.
- 30–45 min: associe o Notebook A com a chave correta. Confira DHCP,
ipconfigeping 192.168.50.1. - 45–60 min: no Notebook B, tente conectar com uma senha incorreta. Observe o resultado; depois corrija e repita os testes.
- 60–75 min: confira senha administrativa, WPS e gerenciamento remoto quando disponíveis. Registre a ausência de opções.
- 75–90 min: salve
TSC03_UC09_A06_EquipeXX.pkt, capturas e o relatório com diferença entre simulação e produção.
Limite da simulação
A disponibilidade dos menus muda conforme a versão do Cisco Packet Tracer e o equipamento escolhido. Não declare WPA3/SAE ou Enterprise/RADIUS implementados se o dispositivo simulado não permitir sua configuração e verificação. Não execute ataques nem capture tráfego de redes de terceiros.
Checklist de evidências
0 de 6 verificações concluídas.
05 / DESAFIO APLICADO · 70 MIN
Desenhe a política de acesso do Centro Horizonte
O Centro Horizonte tem 45 colaboradores, 25 visitantes diários e 12 dispositivos legados. Escolha a solução pretendida para cada perfil e explique como o risco será tratado. Esta ferramenta auxilia o raciocínio — não modifica a rede real nem o .pkt.
Selecione os três perfis e peça a análise.
Registro do parecer técnico
Nenhum conteúdo preenchido é enviado ao servidor. O arquivo é criado localmente no navegador mediante clique do usuário. Evite incluir senhas reais ou dados pessoais.
06 / QUIZ FORMATIVO · 20 MIN
Oito questões para revisar
Responda e confira os comentários. O resultado é um recurso de estudo local e não constitui nota institucional.
07 / DOCUMENTAÇÃO
Entregas da Aula 06
- Arquivo
.pktproduzido e validado em laboratório autorizado. - Capturas da configuração WPA2/AES, associação correta, falha controlada e reteste.
- Parecer de autenticação para colaboradores, visitantes e dispositivos legados, exportado em TXT.
- Lista de limitações do Packet Tracer e validações necessárias em rede real.
Referências técnicas
- Cisco Networking Academy — Packet Tracer: Configure Wireless Security.
- NIST SP 800-153 — Guidelines for Securing WLANs.
- Cisco — WPA3 Deployment Guide.
- HPE Aruba — WPA3-Personal transition mode.
Consultas em 1 nov. 2026. Recomendações e interfaces variam com equipamento e versão.