Requisitos, opções técnicas e plano de configuração.
01 / SITUAÇÃO DE APRENDIZAGEM · 20 MIN
O Centro Horizonte precisa aceitar a WLAN
O cliente solicita relatório final, topologia, configurações, testes e restrições de acesso entre colaboradores e visitantes. Sua equipe defenderá tecnicamente as escolhas feitas nas Aulas 01–08.
Regra central
O usuário visitante deve obter IP e alcançar seu gateway, mas não deve acessar o servidor corporativo. O usuário corporativo autorizado deve conseguir acessar esse servidor.
20 minContexto e responsabilidades
40 minPlano e critérios
90 minImplantação e testes
70 minAuditoria e apresentações
20 minFeedback e síntese
02 / INDICADORES DA UC09 · 40 MIN
O que deve ser demonstrado?
Portas, VLANs, alcance e limitações da cobertura.
APs, clientes, autenticação, endereçamento e estabilidade.
I4 · Diagnóstico
Registrar hipótese, teste, correção, reteste e interpretação dos resultados. Este é o eixo da validação final.
A avaliação formativa utiliza evidências dos quatro indicadores, com registro de autonomia, necessidade de mediação e pendências.
03 / OFICINA FINAL · 90 MIN
Topologia, endereços e configuração
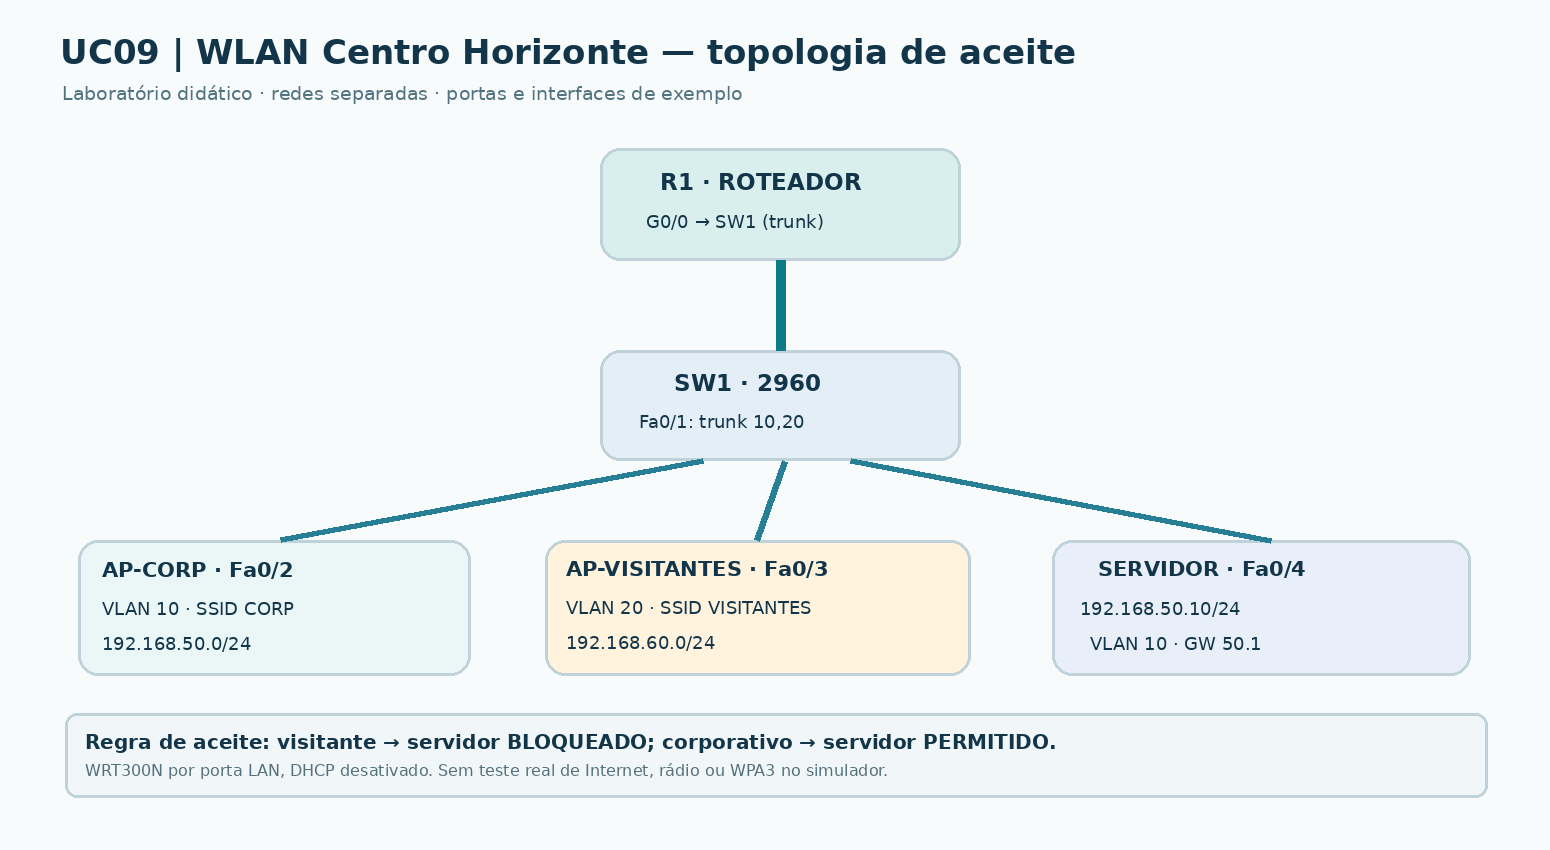
Diagrama autoral de referência. Portas e IPs devem coincidir com os usados no arquivo da equipe.
| Segmento | Rede / gateway | Acesso |
|---|---|---|
| Corporativo VLAN 10 | 192.168.50.0/24 · .50.1 | Servidor .50.10 permitido |
| Visitantes VLAN 20 | 192.168.60.0/24 · .60.1 | Rede corporativa bloqueada |
Use dois WRT300N como APs simplificados, conectados pela porta LAN ao switch em VLANs distintas, com DHCP próprio desativado. O R1 distribui IPs. Não presuma suporte a múltiplos SSIDs/VLANs ou WPA3 completo nesse dispositivo do simulador.
Comandos de inspeção
SW1# show vlan brief
SW1# show interfaces trunk
R1# show ip interface brief
R1# show ip dhcp binding
R1# show ip access-lists
R1# show ip interface gigabitEthernet0/0.20
Nomes das interfaces podem variar. O arquivo .pkt deve ser construído e validado pelos estudantes — não há arquivo de simulação fictício incluído.
Limites da simulação
O Packet Tracer não executa site survey físico, não mede interferência e não comprova WPA3, PMF ou políticas corporativas de produção. Essas validações exigem equipamento e instrumentos reais, com autorização.
04 / MATRIZ DE ACEITE · AUDITORIA CRUZADA · 70 MIN
Teste, registre e defenda cada resultado
Complete a matriz com os resultados obtidos no arquivo de laboratório. O status é seu registro; a página não verifica automaticamente a topologia do Packet Tracer.
0 de 8 testes registrados
T01
Cliente corporativo
Conexão ao CORP, IP 192.168.50.x e gateway .50.1
Esperado: Associado e IP correto
T02
Cliente visitante
Conexão ao VISITANTES, IP 192.168.60.x e gateway .60.1
Esperado: Associado e IP correto
T03
Corporativo → servidor
Ping para 192.168.50.10, servidor online
Esperado: Permitido
T04
Visitante → seu gateway
Ping para 192.168.60.1
Esperado: Permitido
T05
Visitante → servidor
Ping para 192.168.50.10, conferir ACL e T03
Esperado: Bloqueado pela ACL
T06
VLANs e trunk
VLAN 10/20, trunk Fa0/1, APs nas portas access
Esperado: Conforme projeto
T07
Serviço DHCP
R1 oferece dois pools; DHCP desabilitado nos APs
Esperado: Sem conflito
T08
Proteção Wi-Fi
SSID correto e WPA2-Personal/AES no equipamento simulado
Esperado: Conforme projeto
O status “não conforme” não implica reprovação automática: explique a falha, corrija quando possível e apresente o reteste.
05 / REVISÃO FORMATIVA · ENCERRAMENTO
Quiz final — 8 questões comentadas
Revisão individual, sem nota institucional e sem armazenamento de dados no servidor.
06 / RELATÓRIO E AUTOAVALIAÇÃO
Exporte o parecer técnico e feche a UC09
As informações digitadas são processadas no seu navegador; o portal não envia dados ao servidor. Não registre senhas ou informações pessoais sensíveis.
Autoavaliação por indicador
Entrega no Teams
.pkt criado pela equipe, matriz de aceitação, relatório técnico, pelo menos quatro evidências comentadas e plano de validação para o ambiente físico.
Fontes técnicas e pedagógicas
- Senac São Paulo — Plano de Curso nº 316 e PO (UC09).
- NIST SP 800-153 — Segurança de WLANs.
- Cisco Packet Tracer — WRT300N.
- Cisco — Router on a Stick.