Equipamento ligado sem processo de homologação ou gestão. Detectar por inventário e monitoramento.
01 / SITUAÇÃO DE APRENDIZAGEM
A senha da WLAN não controla todos os acessos
O Centro Horizonte possui Wi-Fi para colaboradores e recebe visitantes. O objetivo de hoje é proteger o servidor interno 192.168.50.10 e criar um serviço separado para visitantes (192.168.60.0/24). A equipe deve demonstrar o bloqueio antes de declarar o ambiente protegido.
Pergunta norteadora
Uma rede de visitantes usa WPA2/AES, mas seus clientes conseguem acessar o servidor interno. Qual controle está faltando?
20 minProblema e riscos
40 minFundamentos / demonstração
90 minOficina VLAN + ACL
70 minDesafio aplicado
20 minQuiz e devolutiva
02 / ENTENDENDO O RISCO
Quais ameaças precisamos reconhecer?
Ponto de acesso que imita uma rede legítima. Verificar identidade e evitar conexões desconhecidas.
Quadros de gerenciamento forjados podem causar interrupções. PMF protege quadros robustos específicos, não todo DoS.
WEP, WPA/TKIP e segredos fracos aumentam exposição. Planejar substituição, atualização e credenciais adequadas.
Usuário de visitante alcança sistemas internos se VLAN e regras de tráfego forem insuficientes.
SSID e DHCP corretos não provam segurança. A validação exige regras e evidências dos testes.
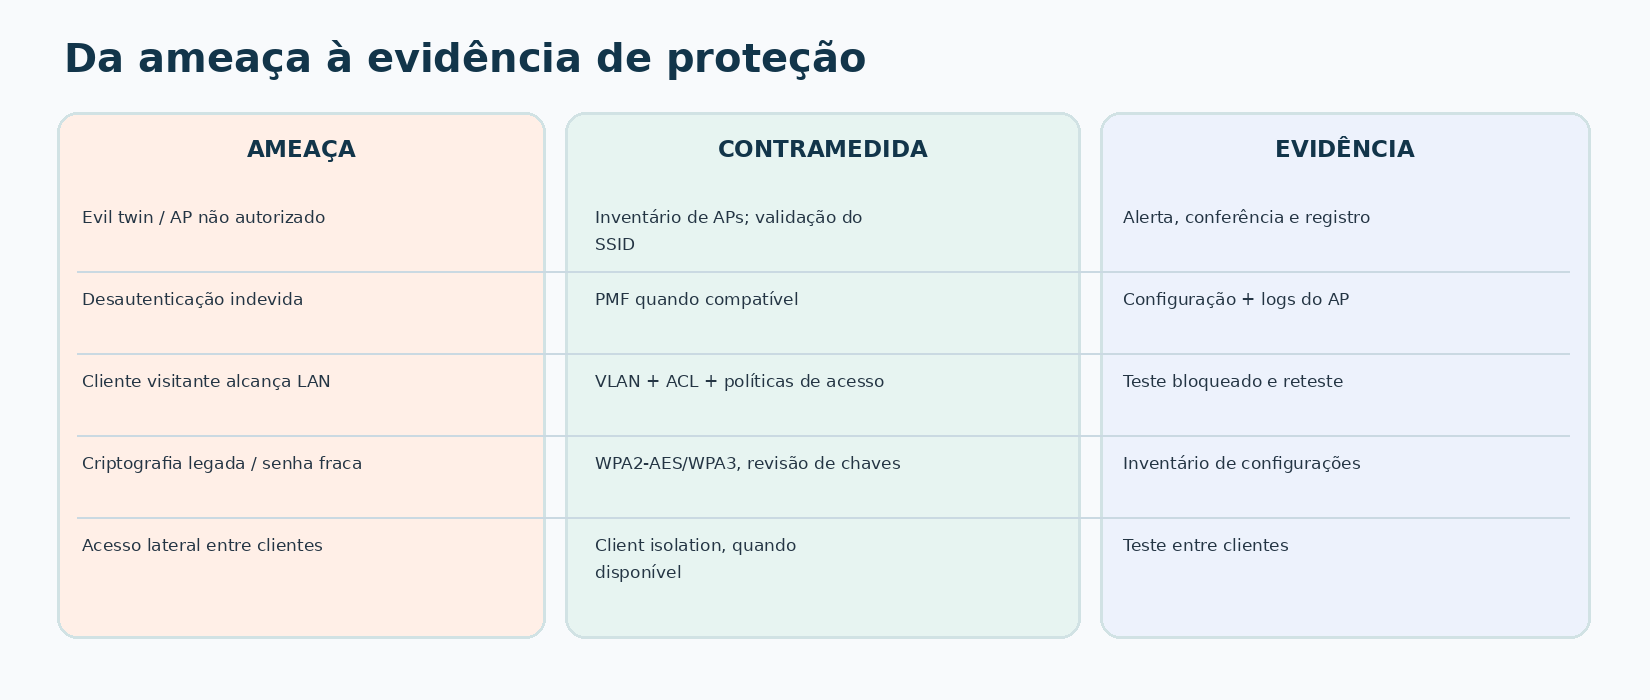
Ameaça → controle → evidência. O desenho é conceitual e defensivo.
Laboratório autorizado e seguro
Não serão executados ataques de desautenticação, evil twin, captura de credenciais nem varreduras em redes de terceiros. Investigaremos riscos e contramedidas de modo conceitual e por simulação de regras de acesso.
03 / CONTROLES COMPLEMENTARES
SSID ≠ VLAN ≠ ACL ≠ isolamento de clientes
| Mecanismo | Protege o quê? | O que não garante? |
|---|---|---|
| SSID | Identifica o serviço wireless | Não bloqueia o roteamento entre redes |
| VLAN 802.1Q | Separa domínios de camada 2 | Não impede tráfego roteado permitido |
| ACL/firewall | Filtra acesso conforme origens, destinos e regras | Não substitui autenticação e proteção do rádio |
| Client isolation | Isola clientes do mesmo serviço Wi-Fi, quando suportado | Não substitui políticas entre VLANs |
| PMF | Protege determinados quadros de gestão | Não bloqueia interferência ou todas as formas de DoS |
Decisão do projeto: nesta simulação usamos dois equipamentos wireless, cada um em porta access de sua VLAN. Não presumimos mapeamento de múltiplos SSIDs para VLANs no WRT300N.
04 / OFICINA · 90 MIN
VLAN corporativa e WLAN de visitantes
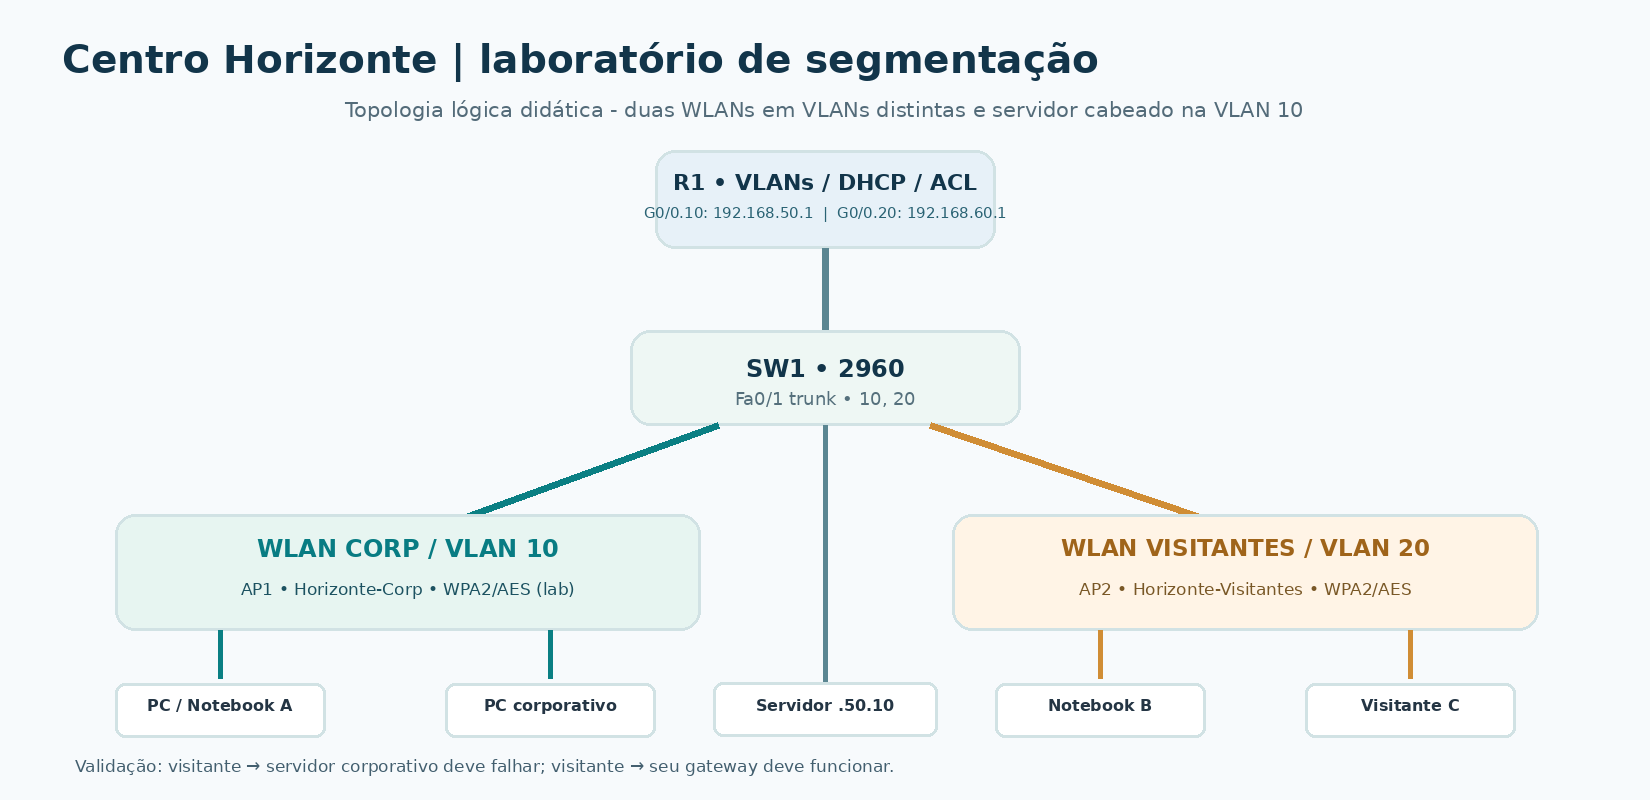
| Elemento | Endereço / política |
|---|---|
| R1 G0/0.10 / VLAN 10 | 192.168.50.1/24 · corporativo |
| R1 G0/0.20 / VLAN 20 | 192.168.60.1/24 · visitantes |
| SW1 Fa0/1 | Trunk 10, 20 até R1 |
| SW1 Fa0/2 / Fa0/3 / Fa0/4 | Access VLAN 10 / VLAN 20 / VLAN 10 (servidor) |
| Servidor interno | 192.168.50.10/24 · gateway 192.168.50.1 |
| AP1 / AP2 | Horizonte-Corp / Horizonte-Visitantes · DHCP nos APs desativado |
Passo a passo do laboratório
- 0–15 min. Salve uma cópia do projeto da Aula 05. Monte duas WLANs simplificadas, usando portas LAN dos WRT300N e desligando o DHCP em ambos.
- 15–30 min. Configure VLAN 10, VLAN 20 e o trunk SW1 ↔ R1. Coloque os APs em portas access distintas.
- 30–45 min. Configure subinterfaces 802.1Q e DHCP no roteador, observando o nome da interface no equipamento escolhido.
- 45–60 min. Configure WPA2/AES e SSIDs separados (se disponível), conecte clientes e verifique
ipconfigeping. - 60–75 min. Registre teste anterior à ACL, aplique a regra de negação de visitantes à rede corporativa e repita os testes.
- 75–90 min. Salve o
.pkt, as saídas de configuração e o parecer técnico.
Comandos SW1: VLAN e portas
enable
configure terminal
vlan 10
 name CORP
vlan 20
 name VISITANTES
interface fastEthernet0/1
 switchport mode trunk
 switchport trunk allowed vlan 10,20
interface fastEthernet0/2
 switchport mode access
 switchport access vlan 10
interface fastEthernet0/3
 switchport mode access
 switchport access vlan 20
interface fastEthernet0/4
 switchport mode access
 switchport access vlan 10
end
show vlan brief
show interfaces trunk
Comandos R1: subinterfaces, DHCP e ACL
enable
configure terminal
interface gigabitEthernet0/0
 no shutdown
interface gigabitEthernet0/0.10
 encapsulation dot1Q 10
 ip address 192.168.50.1 255.255.255.0
interface gigabitEthernet0/0.20
 encapsulation dot1Q 20
 ip address 192.168.60.1 255.255.255.0
ip dhcp excluded-address 192.168.50.1 192.168.50.30
ip dhcp excluded-address 192.168.60.1 192.168.60.30
ip dhcp pool CORP
 network 192.168.50.0 255.255.255.0
 default-router 192.168.50.1
ip dhcp pool VISITANTES
 network 192.168.60.0 255.255.255.0
 default-router 192.168.60.1
ip access-list extended VISITANTES_IN
 deny ip 192.168.60.0 0.0.0.255 192.168.50.0 0.0.0.255
 permit ip 192.168.60.0 0.0.0.255 any
interface gigabitEthernet0/0.20
 ip access-group VISITANTES_IN in
end
show ip interface brief
show ip access-lists
show ip dhcp binding
Limites didáticos
Os comandos pressupõem Cisco 2960 e roteador compatível (como o 2911). O simulador pode ter diferenças. O laboratório não comprova client isolation, WIDS/WIPS ou acesso à Internet; tampouco configura múltiplos SSIDs no mesmo WRT300N. ACLs básicas são sem estado e exigem análise de tráfego de retorno.
Testes de aceitação
| Origem | Destino | Resultado após a ACL |
|---|---|---|
| Visitante | Gateway 192.168.60.1 | Esperado: permitido |
| Visitante | Servidor 192.168.50.10 | Esperado: bloqueado |
| Corporativo | Servidor 192.168.50.10 | Esperado: permitido |
| Visitante | Outro visitante | Não garantido: exige client isolation no AP |
0 de 6 verificações concluídas.
05 / DESAFIO APLICADO · 70 MIN
Escolha a resposta defensiva adequada
Esta atividade não altera a rede nem o arquivo .pkt. Selecione o risco para receber recomendações e evidências que devem constar no parecer.
Escolha um caso e solicite a análise.
Elabore uma matriz de acesso
Defina o que colaboradores, visitantes e dispositivos IoT podem acessar. Inclua redes, serviços, protocolos, responsáveis, controles e evidências. Distinga os itens efetivamente testados no Packet Tracer dos propostos para implantação real.
06 / AVALIAÇÃO FORMATIVA
Quiz — oito questões com comentários
Sem cadastro e sem envio de respostas ao servidor. Após responder, utilize a correção para orientar a revisão.
07 / EVIDÊNCIAS E DOCUMENTAÇÃO
Exporte o parecer técnico da equipe
Para entregar no Teams
Arquivo .pkt criado no laboratório, parecer TXT/DOCX, matriz de acesso e capturas de testes com interpretação. Não inserir senhas de produção ou informações pessoais de terceiros.